نقش هوش مصنوعی در بازتعریف مرزهای امنیتی
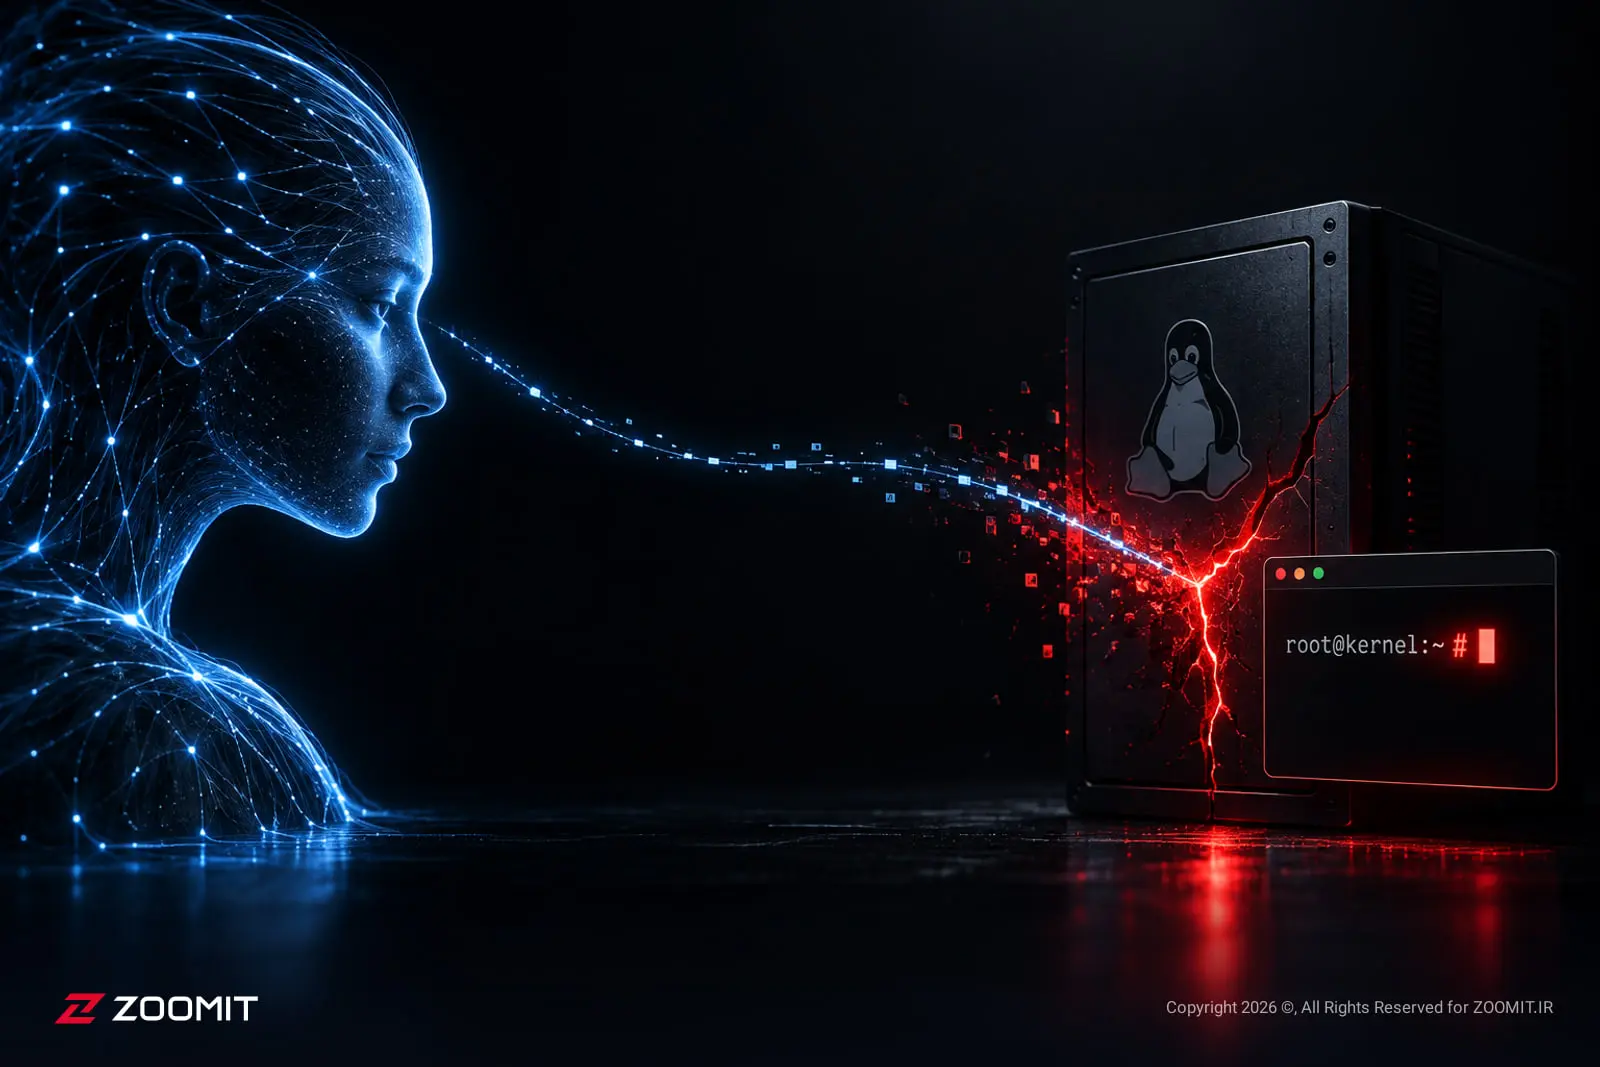
انتشار دور ششم از حلقه خبری تخصصی امنیت سایبری و هوش مصنوعی از سوی «سیکوریتی آفرس»، نشان از اهمیت فزاینده این حوزه در فضای اطلاعاتی جهان دارد. این گزارشها نشان میدهند که استفاده از الگوریتمهای یادگیری ماشین و هوش مصنوعی دیگر یک انتخاب لوکس نیست، بلکه الزامی حیاتی برای بقای سازمانها در برابر تهدیدات سایبری پیچیده است.
تحلیلگران معتقدند که گذار از سیستمهای امنیتی کلاسیک به پلتفرمهای مبتنی بر هوش مصنوعی، سرعت واکنش به حملات را چندین برابر کرده است. هوش مصنوعی mampu است ترافیک شبکه را در لحظه تحلیل کند و الگوهای مخرب را قبل از وقوع خسارت شناسایی نماید، فرآیندی که در متدهای سنتی بسیار کند و پرهزینه است.
چالشهای پیادهسازی و ریسکهای مخفی
با وجود مزایای محسوس، پیادهسازی سیستمهای هوشمند همواره با چالشهایی همراه است. یکی از دغدغههای اصلی، «هوش مصنوعی بدخواه» است؛ یعنی رباتهای هوشمند که برای دور زدن آنتیویروسها یا شبیهسازی رفتار انسان طراحی شدهاند. این موارد نیازمند رویکردهای دفاعی لایهلایه و استفاده از مدلهای زبانی بزرگ برای کشف اномالیهای رفتاری هستند.
- افزایش سرعت شناسایی حملات با استفاده از پردازش حاشیهای
- کاهش خطاهای انسانی در مرکزهای عملیات امنیت (SOC)
- نیاز به استعدادهای متخصص در همپوشانی امنیت سایبری و علوم داده
آینده بازی و راهکارهای عملی سازمانها
برای سازمانهایی که قصد ورود به این مسیر را دارند، توصیه میشود ابتدا با audit فنی زیرساختها شروع کنند. سرمایهگذاری در آموزش کارکنان و ایجاد تیمهای هیبریدی متشکل از متخصصان امنیت و مهندسان یادگیری ماشین، کلید موفقیت در این مقیاس است. تعامل مداوم با خواراگهای هوش مصنوعی، تنها راهی است که میتواند با شیوع روزافزون بدافزارهای هوشمند مقابله کند.
پرسشهای پرتکرار
آیا هوش مصنوعی کاملاً جایگزین کارشناسان امنیتی شده است؟
خیر، هوش مصنوعی ابزار کمکی قدرتمندی است که سرعت و دقت تحلیل دادهها را افزایش میدهد، اما تصمیمات کلیدی و استراتژیک همچنان نیازمند دخالت انسانی متبحر است.
معلمانترین تهدیدات سایبری در عصر هوش مصنوعی چیست؟
بزرگترین تهدیدات شامل حملههای مبتنی بر Deepfake برای پرورش اجتماعی و بدافزارهای خودتکاملیافتهای است که میتوانند الگوی دفاعی سروران را شنوم کنند.