کشف آسیبپذیری بحرانی در هسته لینوکس
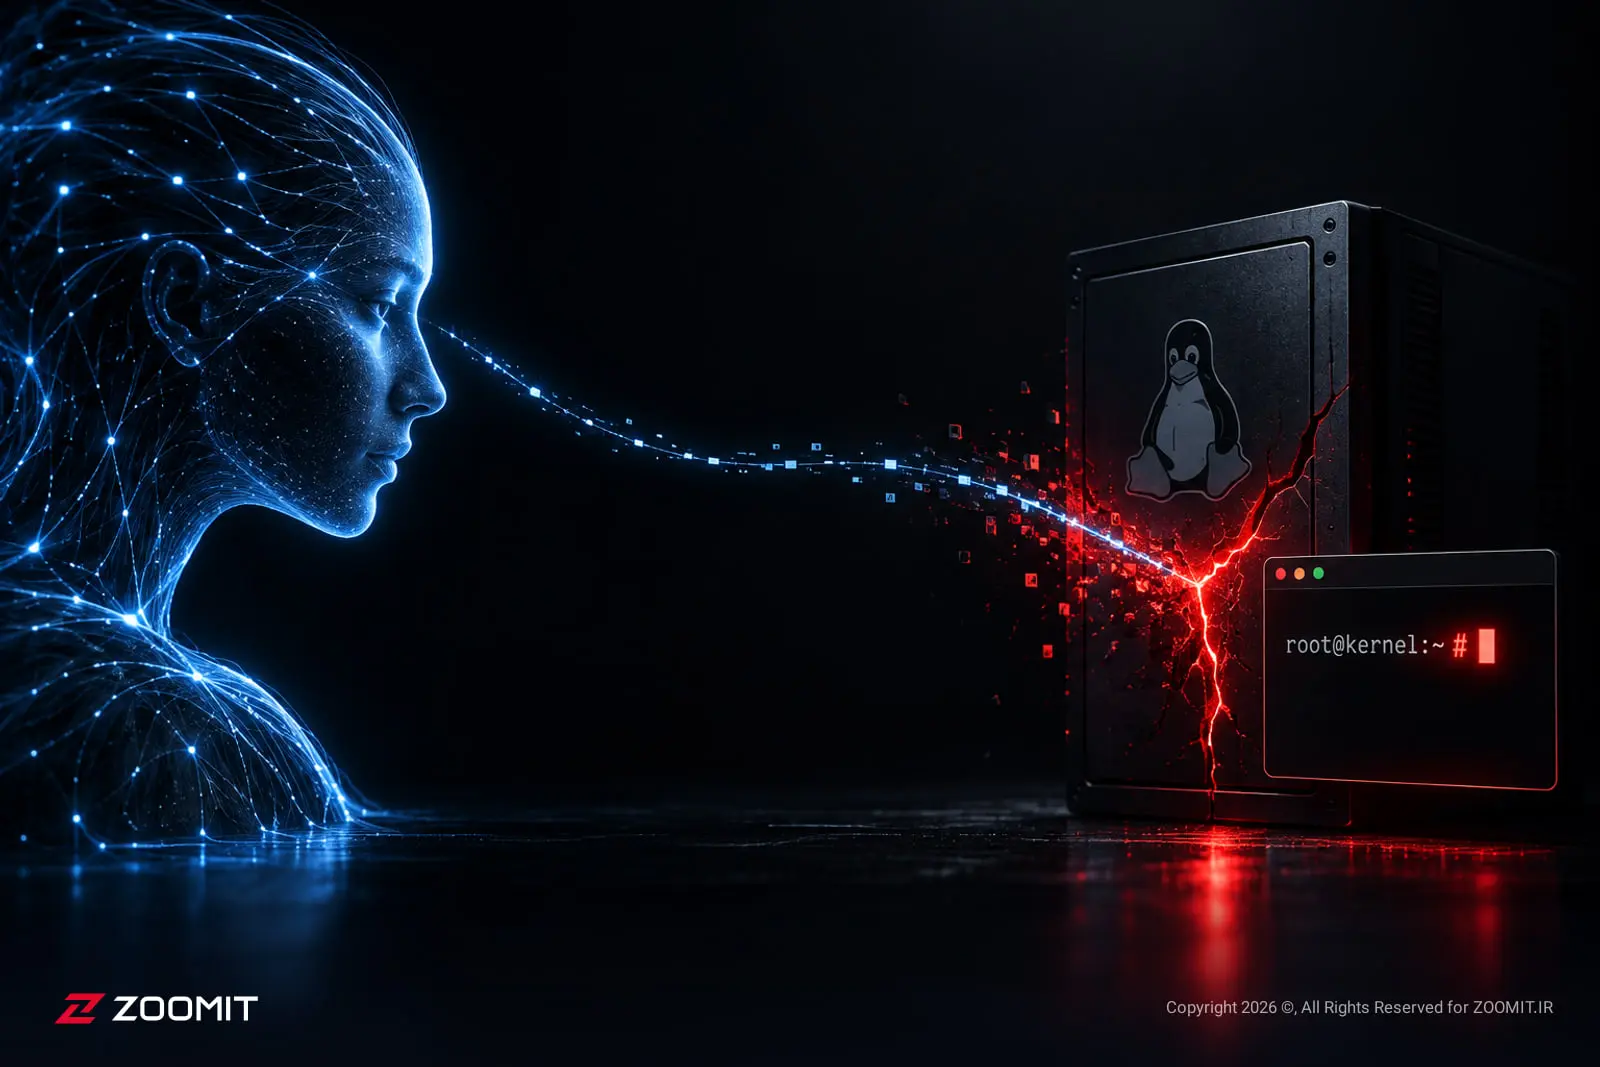
یکی از مدلهای غیرعمومی هوش مصنوعی کلاد واردندهی آنتروپیک، یک نقص امنیتی فاحش در کرنل لینوکس کشف کرد. این کشف تنها محدود به شناسایی خطا نبود؛ بلکه هوش مصنوعی توانست حملهای عملیاتی طراحی کند که مستقیماً دسترسی روت را در دسترس مهاجم قرار میدهد. این دستاوند نشان میدهد که نقش هوش مصنوعی در حوزه امنیت سایبری از کمک به توسعهدهندگان فراتر رفته و به کشفگر فعالی تبدیل شده است که میتواند آسیبپذیریهای پنهان را حتی قبل از دسترسی به محیط پروانهای یا عمومی، بیاید.
شناسهی این حفره CVE-2026-98432 ثبت شده و امتیاز شدت بسیار بالایی (۹.۸ از ۱۰) کسب کرده است. هدف اصلی این نقص، کد شبکه در هسته سیستمعامل است. هر سروری که برای مدیریت ترافیک چندمسیره از پروتکل Multipath TCP استفاده میکند، در معرض این خطر قرار دارد. این پروتکل به دستگاهها اجازه میدهد همزمان از چند مسیر شبکه مانند وایفای و دادهی همراه استفاده کنند؛ اما یک خطای ظریف در مدیریت حافظه، یکی از نقاط ضعف بزرگهای آن شده است.
تکنیک فنی و نوع خطای memory leak
ریشهی این آسیبپذیری به مشکلی شناختهشده با عنوان use-after-free بازمیگردد. در این خطا، برنامه تلاش میکند دادههایی را بخواند که حافظه مربوط به آنها قبلاً آزادسازی شده است. در این مورد خاص، امکان سوءاستفاده از این خطا باعث میشود مهاجم بتواند روی نوشتن دادهها در حافظه کنترل داشته باشد و در نهایت کنترل کامل روی فرآیند اجرایی در سطح هسته (kernel) را به دست آورد.
- شناسهی آسیبپذیری: CVE-2026-98432
- امتیاز شدت (CVSS): ۹.۸ که در سطح بحرانی قرار دارد
- هدف حملات: ماژولهای شبکهی هسته لینوکس
- پروتکل درگیر: Multipath TCP
با کشف چنین اشکالاتی توسط هوش مصنوعی، انتظار میرود شرکتهای سختافزاری و نرمافزاری زودتر پچهای امنیتی را منتشر کرده و از انباشتن خطاهای شناختهشده در هسته سیستمعامل جلوگیری کنند.
اثرات دسترسی روت بر امنیت سازمانها
دستیابی به دسترسی روت به معنای تسلط مطلق مهاجم بر سیستم است. در این حالت، مهاجم نیاز به فریشدتن رمز عبور، کلیک کاربر یا حتی ساخت فایل بدافزاری با کمک ایمیلزنی ندارد. او میتواند دستورات سیستمی را اجرا، پیکربندی سرور را تغییر دهد، به فایلهای حساس دسترسی پیدا کند و حتی سرور را بهصورت راهدور بافری کند.
این قابلیت برای مهاجمان بسیار خطرناک است، زیرا حتی اگر کاربری از امنیت شخصی پایا بگیرد، سیستمعامل از بیرون آسیبپذیر خواهد بود. آنتروپیک با افشای این کشف، توجه صنعت امنیت سایبری را به تواناییهای پیشبینیکننده هوش مصنوعی جلب کرده و نشان داده است که ابزارهای خودکار میتوانند در یافتن خطاهای پیچیدهی هستهای مؤثر باشند.
پرسشهای پرتکرار
آسیبپذیری CVE-2026-98432 چه مخاطرهای برای مدیران شبکه دارد؟
این آسیبپذیری امکان دسترسی روت از طریق ترافیک شبکه را بدون نیاز به تعامل کاربر فراهم میکند و سرورهایی که از Multipath TCP استفاده میکنند را با خطر کامل کنترل مهاجم مواجه میسازد.
آیا هوش مصنوعی میتواند خطاهای امنیتی را خودکار درمان کند؟
در حال حاضر هوش مصنوعی بیشتر در شناسایی و کشف آسیبپذیریها و حتی شبیهسازی حملات نقش دارد؛ اما پچگذاری و رفع نهایی ایراد همچنان نیازمند بازبینی و تأیید توسط توسعهدهندگان انسانی است.