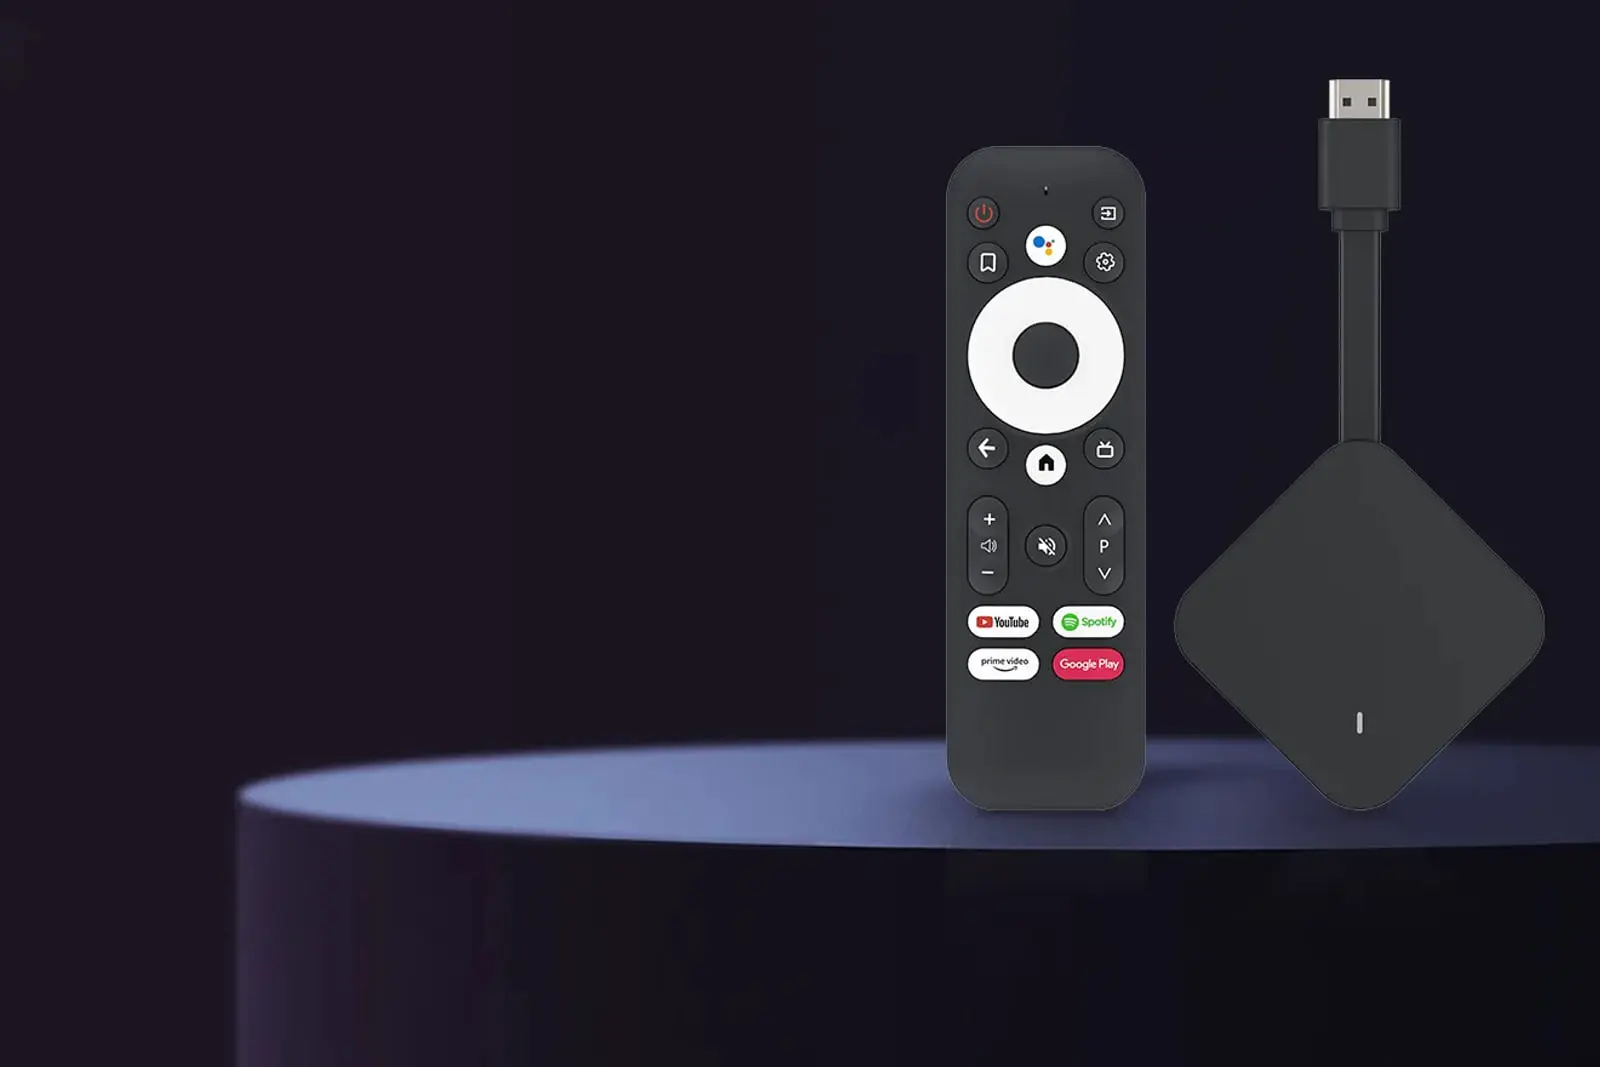
در تازهترین حرکت از سوی شرکت گوگل برای حفظ امنیت اکوسیستم اندروید، رسوایی بزرگی فاش شد؛ جایی که یک سازنده چینی بهصورت عمدی و مخفیانه، بیش از ۱.۳ میلیون دستگاه را با بدافزار آلوده کرده بود. این دستگاهها که عمدتاً گیرندههای دیجیتال و تجهیزات خانه هوشمند بودند، بدون آگاهی مالکان، تبدیل به بخشی از یک شبکه باتنت گسترده شدند.
کشفانه بزرگ规模的 در زیرساخت اندروید
تحقیقات داخلی گوگل نشان داد که شرکت Videostrong Technology مستقر در شنژن، با استفاده از باگهای امنیتی و دسترسیهای خاص، یک «راه نفوذ» (Backdoor) در لایه سختافزاری و نرمافزاری محصولاتش کاشت است. این اقدام دیپلماسی خطرناک، اجازه میداد تا کنترل این میلیونها دستگاه بهصورت فاصلهای در اختیار سرمایهگذاران قرار گیرد. هدف نهایی این پروژه، استفاده از منابع پردازشی و ترافیک این دستگاهها برای اهدافی مانند سرورهای مهاجم، کلاهبرداری تبلیغاتی و هدایت ترافیک غیرمجاز بود.
اقدام قاطع گوگل علیه سازنده متخلف
پس از تأیید صحت گزارشها، تیمهای امنیتی گوگل فوراً وارد عمل شدند. آنها نهتنها سازوکار نفوذ را غیرفعال کردند، بلکه تصمیم تاریخی گرفتند تا همکاری تجاری با Videostrong Technology را بهطور کامل و برای همیشه متوقف کنند. این تصمیم به منزلهی تحریم فنی آن شرکت است؛ بهطوریکه دیگر نهتنها ساخت جدید، بلکه حتی عرضه و تأمین نرمافزار برای محصولات تاییدشده (GMS) توسط این شرکت ممنوع اعلام شد.
- مقیاس نفوذ: بیش از ۱.۳ میلیون دستگاه اندرویدی تحت تأثیر قرار گرفتند.
- نوع تهدید: تبدیل دستگاهها به نودهای باتنت جهت کسب درآمد غیرمجاز.
- واکنش گوگل: قطع کامل همکاری، منقطعسازی دسترسی به ابزارهای توسعهدهنده و ممنوعیت عرضه.
- نوع دستگاهها: عمدتاً گیرندههای دیجیتال و تلوزیونهای هوشمند ارزانقیمت.
پیامدها برای امنیت و بهرهبرداری از دادهها
این رویداد نشاندهنده خطرسالی است که در زنجیره تأمین سختافزارها وجود دارد و چگونه تولیدکنندگان بیوفا میتوانند بر تمامیت سیستمعاملهای باز اثر بگذارند. با وجود اینکه هوش مصنوعی و الگوریتمهای پیشرفته تشخیص خطا در این کشف نقش کلیدی ایفا کردند، اما این موضوع هشدار میدهد که کاربران باید هنگام خرید کنسولهای ارزانقیمت، پیشترند بودن برند را در اولویت قرار دهند تا از تبدیل شدن دستگاهشان به ابزار مجرمانه جلوگیری شود. گوگل با این اقدام، مرزهای امنیتی اکوسیستم اندروید را محکمتر کرده و بار دیگر تأکید کرد که هیچتا از شریکان تجاری نمیتوانند علیه منافع و امنیت کاربران عمل کنند.
پرسشهای پرتکرار
چه دستگاههایی در این نفوذ قرار گرفتند؟
بخش عمدهی دستگاههای آسیبدیده، گیرندههای دیجیتال و تلوزیونهای هوشمند تولیدشده توسط شرکت Videostrong Technology بودند که با سیستمعامل اندروید کار میکردند.
گوگل چه اقدامی علیه سازنده چینی انجام داد؟
گوگل همکاری تجاری با این شرکت را برای همیشه قطع کرده و جلوی ساخت، عرضه و تأمین نرمافزار برای محصولات ارتشای آنها توسط این سازنده را گرفته است.