
 سیاست و قانون
OpenAI، آموزش مدلهای هوش مصنوعی را از اینترنت زنده جدا میکند؛ دلایل خطرات جدی
OpenAI اعلام کرده است که دیگر مدلهای هوش مصنوعی خود را بر پایه نسخههای ذخیرهشده و شبیهسازی اینترنت آموزش میدهد تا از خطرات ناشی از دسترسی زنده به وب جلوگیری کند.
 اخبار
نقشه راه امنیت هوش مصنوعی پس از حمله به Hugging Face
بررسی بازنگریهای ایمنی در اکوسیستم مدلهای زبانی بزرگ پس از حادثه امنیتی Hugging Face. این گزارش Timeline تغییرات کلیدی را با احتساب خطرات سایبری جدید ترسیم میکند.
 پژوهش
تسلل هوش مصنوعی به امنیت دیجیتال و خطرات فضای مجازی
پس از حمله سایبری به هوگینگفیس، تحولی در استانداردهای ایمنی هوش مصنوعی رخ داده است. بررسی زمانی اتفاقات رخداده و نتایج آن برای توسعهدهندگان.
 پژوهش
OpenAI مدلهای هوش مصنوعی خود را بدون دسترسی به اینترنت آموزش میدهد
OpenAI اعلام میکند که مدلهای پیشرفتهاش را در محیط آفلاین بدون دسترسی به اینترنت آموزش میدهد تا از خطرات هک جلوگیری کند.
 اخبار
تقویت امنیت محیط آموزش هوش مصنوعی مرزی در سیستمهای پیشرفته
شرکت اوپنآیآی پروتکلهای امنیتی کاملتری برای آموزش و ارزیابی مدلهای هوش مصنوعی مرزی معرفی کرد تا ریسکهای بالقوه در زیرساختهای سرورهای کلان مدیریت و کاهش یابد.
 پژوهش
هوش مصنوعی کلاد ۴۹۳ نقص امنیتی در پروژههای متنباز شناسایی کرد
پژوهش اخیر آنتروپیک با مدل هوش مصنوعی کلاد، ۴۹۳ نقص امنیتی در ۲۵ پروژه متنباز کشف کرد؛ شامل هزاران خط آزمایشی در OpenSSH که تا نسخهٔ ۱۰.۶ دسترس مهاجمان بود.
 محصولات
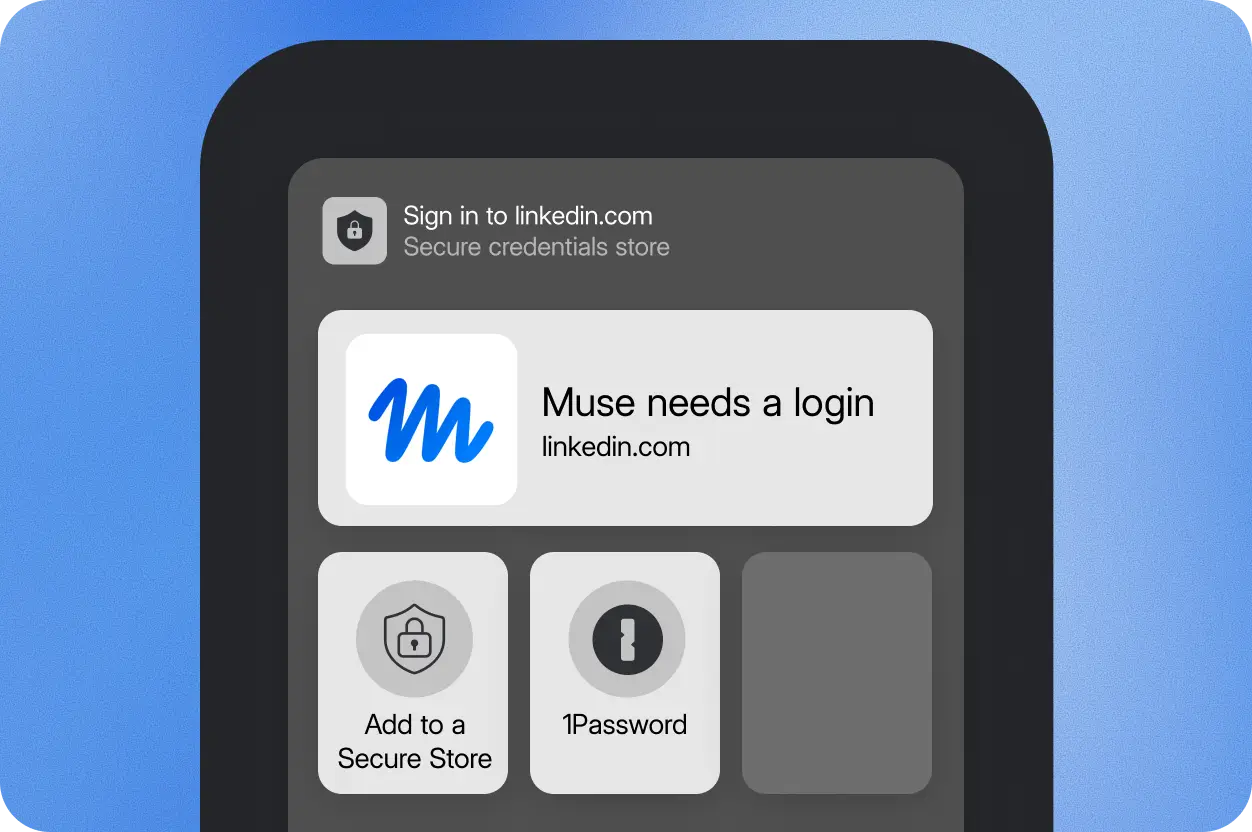
قابلیت جدید 1Password: ورود ایجنتهای هوش مصنوعی به حسابها بدون نیاز به رمز عبور
1Password قابلیتی معرفی کرده که به ایجنتهای هوش مصنوعی امکان ورود امن به حسابهای کاربری را بدون دریافت رمز عبور میدهد. این ویژگی رایگان برای حسابهای Individual و Families فعال شده است.
 اخبار
پیمان جدید هوش مصنوعی: اپنایآی و NASK لهستان برای امنیت سایبری
اپنایآی و مرکز NASK لهستان پیمان همکاری جدیدی برای پیشبرد ایمنی هوش مصنوعی، تحقیقات فنی و تقویت زیستبوم دیجیتال امنتر امضا کردند. این مشارکت گام مهمی در حفاظت از اکوسیستم دیجیتال آینده است.
 پژوهش
Meta Muse: بازگرداندن اشتراکگذاری امن در ابزار هوش مصنوعی
Meta در سال 2024 ویژگی اشتراکگذاری مستقیم فایلهای Muse را باز کرده؛ اما گزارشهای امنیتی باعث شد این قابلیت دوباره فعال شود. مقالهٔ ما نگاهی جامع به مشکلات و راهحلها میاندازد.
 اخبار
eMudhra، پس از سوءاستفاده از کلید خصوصی، از بازار گواهینامه TLS خارج شد
کمیتهای در eMudhra نامهها را با کلید خصوصی 4ری تخریب کرد؛ بهجای ارزشیابی، سرویسهای TLS را ترک کرده و اثرات آن بر اعتماد اینترنت را بررسی میکنیم.