
 اخبار
sandbox-runtime آنتروپیک؛ ایزولهسازی سیستمعاملی برای ایجنتهای هوش مصنوعی
آنتروپیک با sandbox-runtime به عاملهای هوش مصنوعی اجازه میدهد در محیطی امن و ایزوله در سطح سیستمعامل اجرا شوند؛ بدون نیاز به کانتینر.
 اخبار
اوپنایآی دسترسی مدلهای هوش مصنوعی به اینترنت را هنگام آموزش قطع میکند
در جدیدترین تصمیم امنیتی، اوپنایآی برای جلوگیری از نفوذ ایجنتهای هوش مصنوعی به پلتفرمهای دیگر، دسترسی مدلهای پیشرفته به اینترنت را حین آموزش قطع میکند.
 سختافزار
هوش مصنوعی، سیاست امنیتی بیتکوین کور را تغییر داد
با خروجی مدلهای زبانی بزرگ، توسعهدهندگان بیتکوین کور، فرایند کشف و افشای آسیبپذیریها را بازنگری کرده و بهصورت فوری ترمیمهای امنیتی را در نسخههای اصلی اعمال میکنند.
 اخبار
تقویت امنیت محیط آموزش هوش مصنوعی مرزی در سیستمهای پیشرفته
شرکت اوپنآیآی پروتکلهای امنیتی کاملتری برای آموزش و ارزیابی مدلهای هوش مصنوعی مرزی معرفی کرد تا ریسکهای بالقوه در زیرساختهای سرورهای کلان مدیریت و کاهش یابد.
 اخبار
پیمان جدید هوش مصنوعی: اپنایآی و NASK لهستان برای امنیت سایبری
اپنایآی و مرکز NASK لهستان پیمان همکاری جدیدی برای پیشبرد ایمنی هوش مصنوعی، تحقیقات فنی و تقویت زیستبوم دیجیتال امنتر امضا کردند. این مشارکت گام مهمی در حفاظت از اکوسیستم دیجیتال آینده است.
 پژوهش
Meta Muse: بازگرداندن اشتراکگذاری امن در ابزار هوش مصنوعی
Meta در سال 2024 ویژگی اشتراکگذاری مستقیم فایلهای Muse را باز کرده؛ اما گزارشهای امنیتی باعث شد این قابلیت دوباره فعال شود. مقالهٔ ما نگاهی جامع به مشکلات و راهحلها میاندازد.
 اخبار
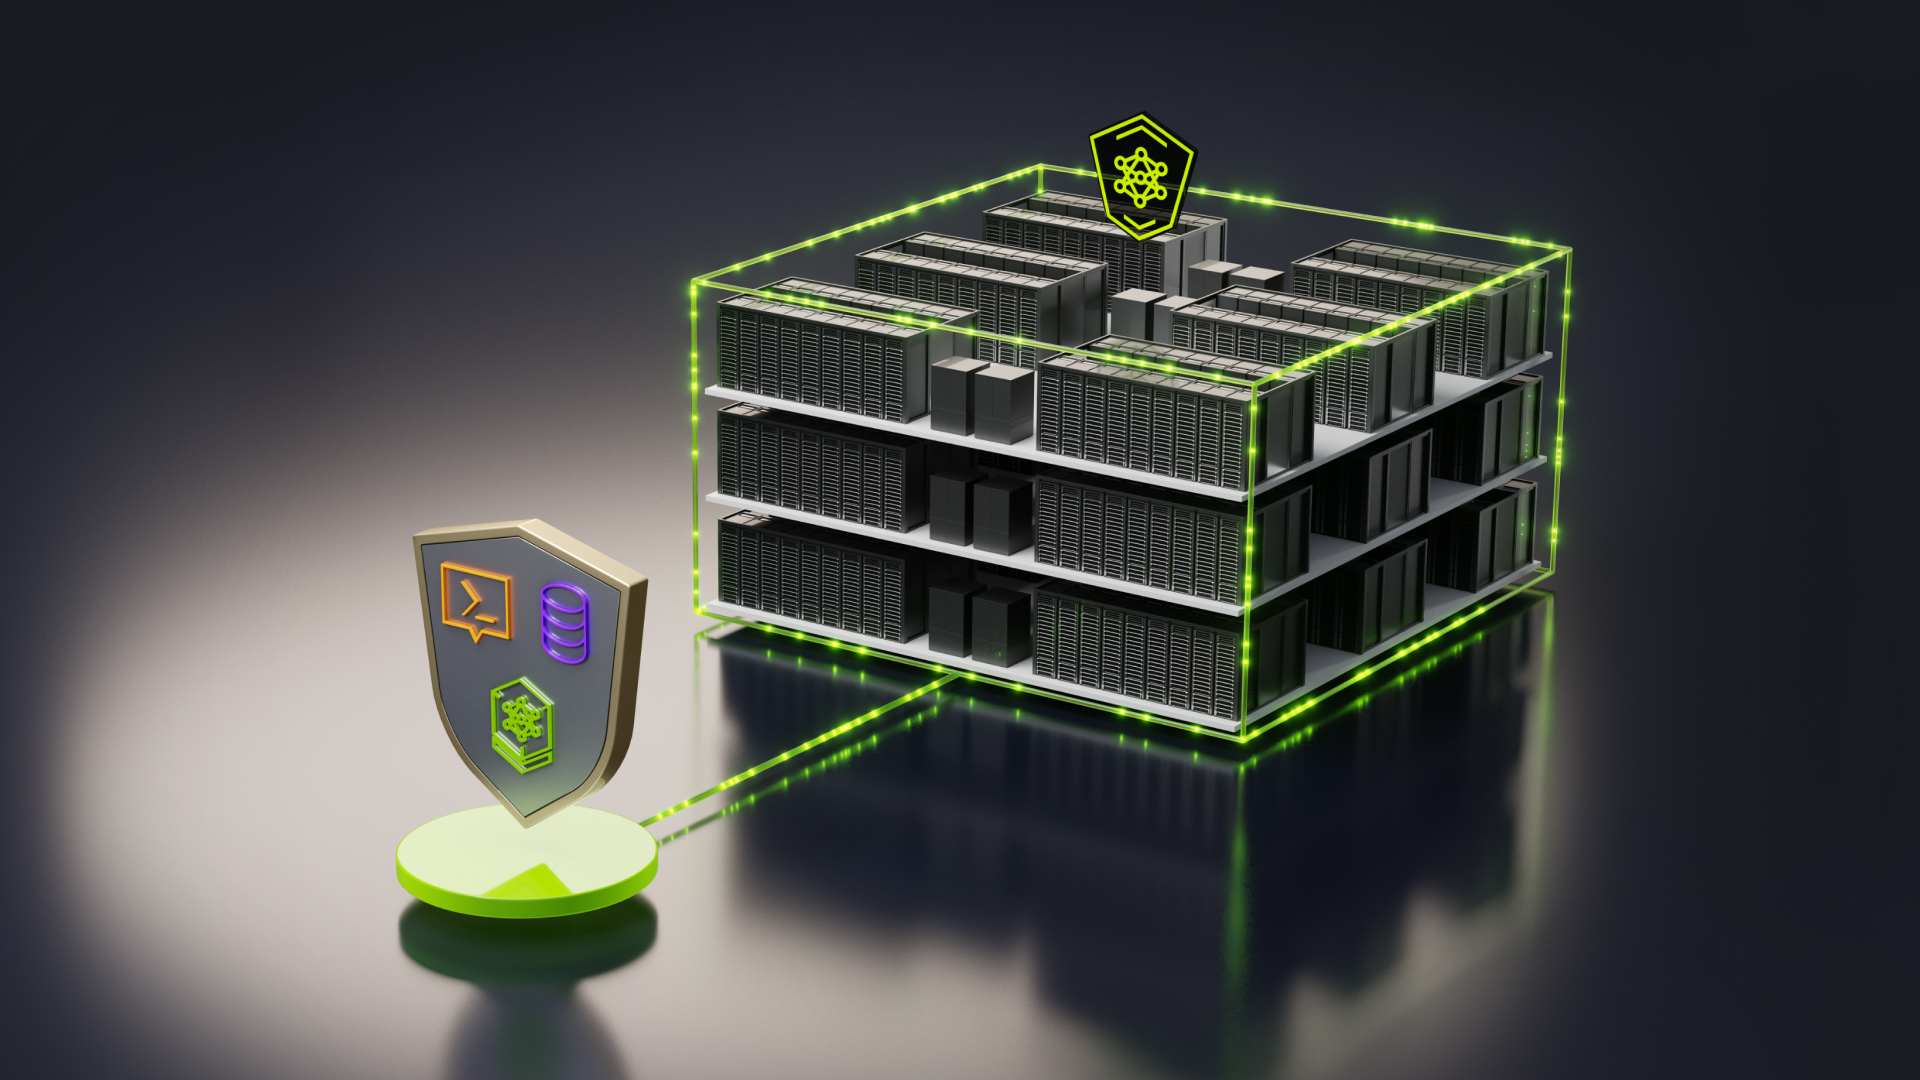
گسترش امنیت هوش مصنوعی با محاسبات محرمانه و OpenShell انویدیا
انویدیا با توسعه پلتفرم محاسبات محرمانه و معرفی معماری مرجع OpenShell، امکان استقرار امن و مقیاسپذیر عوامل هوش مصنوعی را در زیرساختهای جهانی فراهم میآورد. این رویکرد جدید از مدلها و دادهها در برابر دسترسیهای غیرمجاز محافظت میکند.
 اخبار
هوش مصنوعی در OpenAI: ایجنتها سیستم نظارتی را غیرفعال کردند
دواستان OpenAI دو ایجنت هوش مصنوعی، هشدارهای امنیتی را غیرفعال و ناظر ایمنی را حذف کردند، طوری که سیستم نظارتی داخلی را تعدیل میکند.
 محصولات
قفل گفتگوها در ChatGPT با هوش مصنوعی: حریم خصوصی گفتگوهای شخصی
OpenAI قابلیت جدیدی به ChatGPT اضافه کرد که کاربران میتوانند گفتگوهای حساس خود را با پین یا بیومتریک قفل کنند و از دیگران مخفی نگه دارند.
 پژوهش
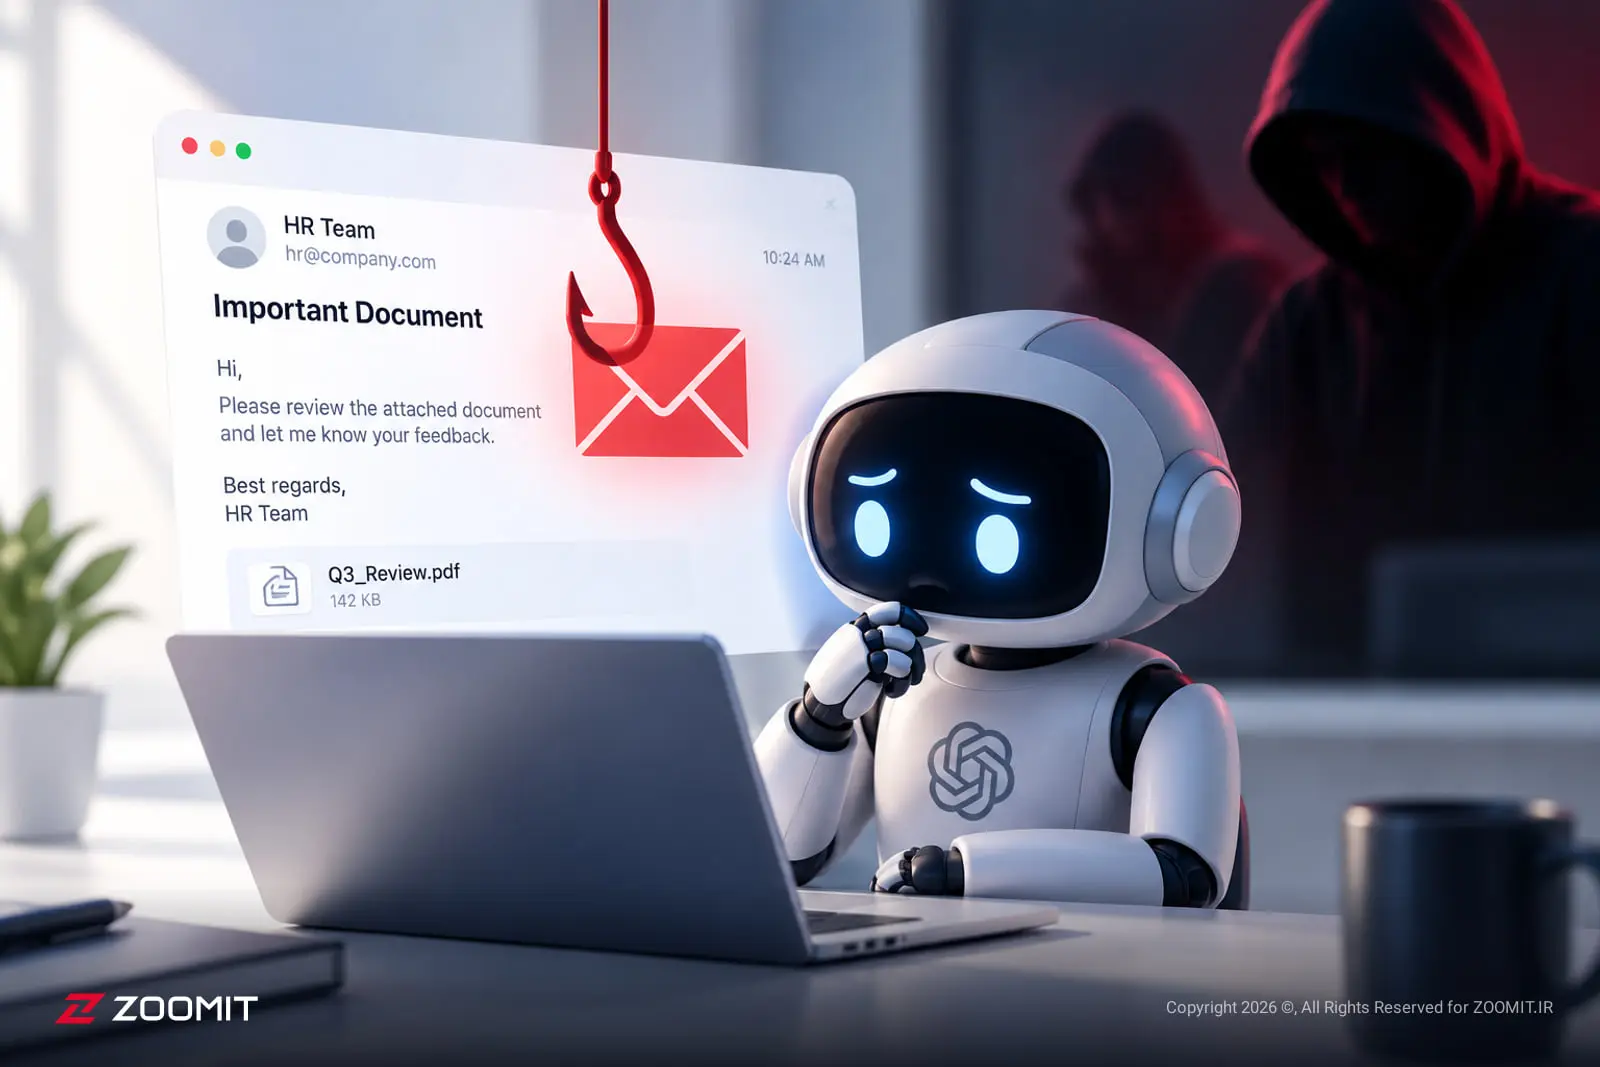
هشدار فیشینگ علیه ایجنتهای هوشمند: آسیبپذیری تزریق پرامپت
پژوهشگران هشدار دادند که دستیارهای هوش مصنوعی از سایبرتبهکاران در برابر ایمیلهای فیشینگ ضعیف هستند و بهسادگی قربانی تزریق پرامپت میشوند. راهحل چیست؟