
 پژوهش
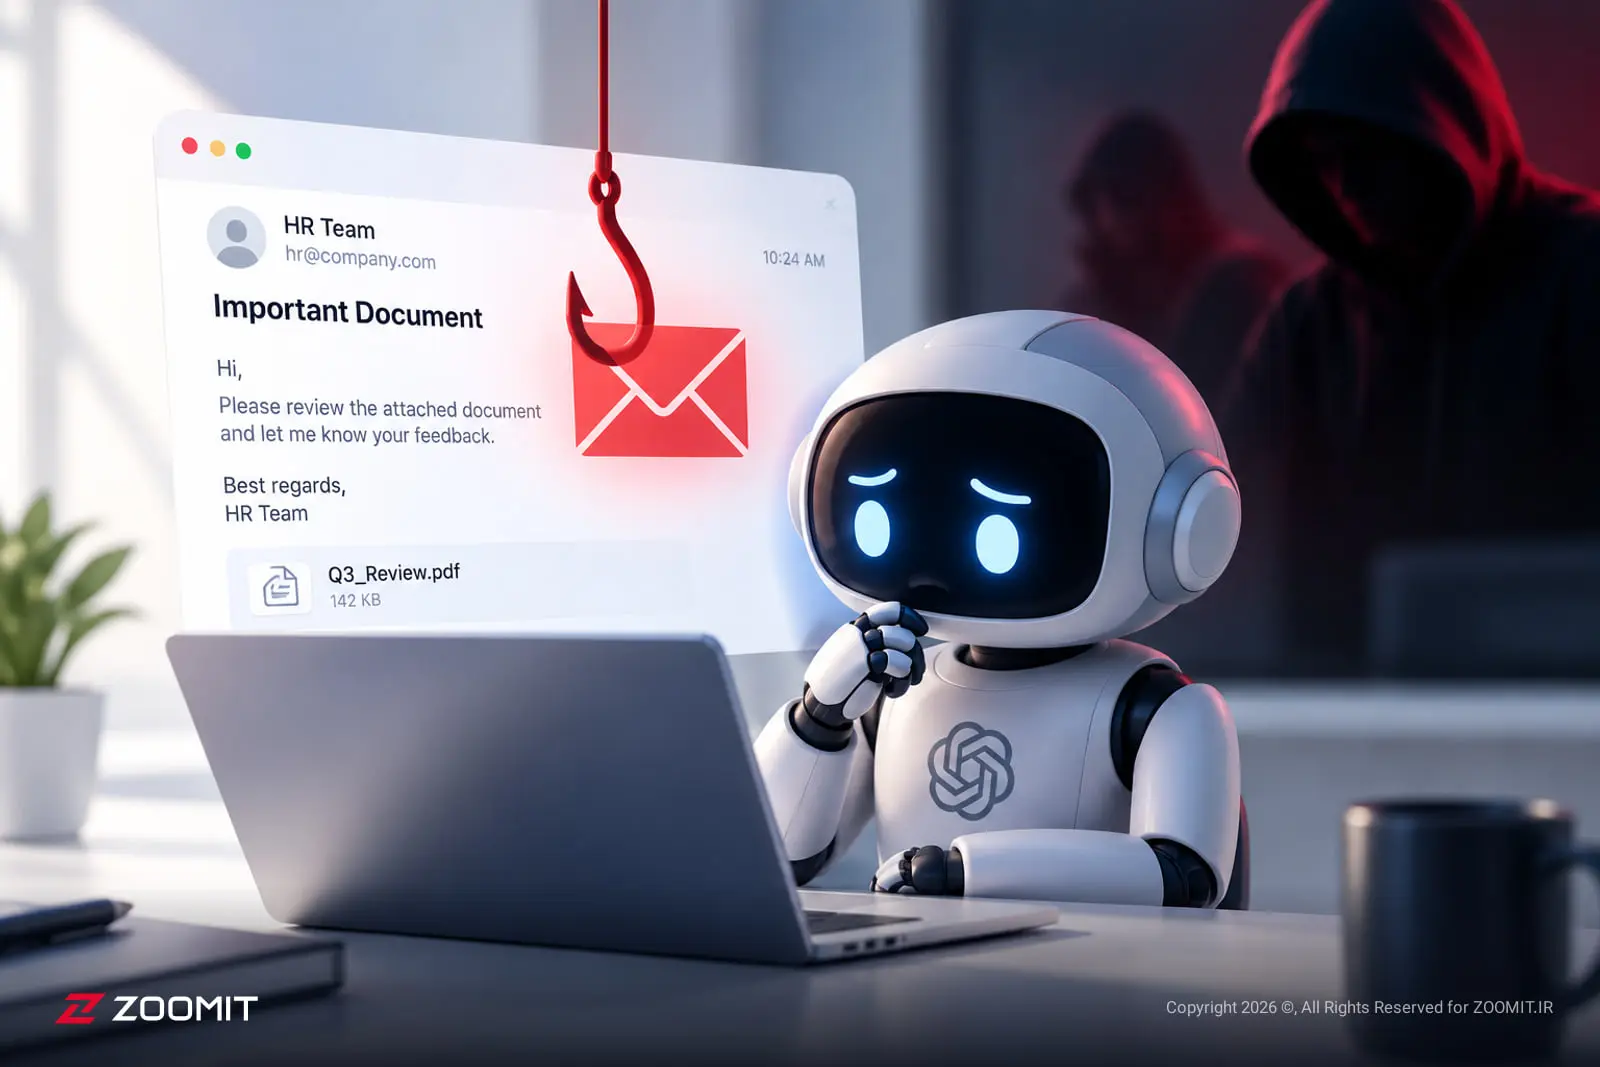
هشدار فیشینگ علیه ایجنتهای هوشمند: آسیبپذیری تزریق پرامپت
پژوهشگران هشدار دادند که دستیارهای هوش مصنوعی از سایبرتبهکاران در برابر ایمیلهای فیشینگ ضعیف هستند و بهسادگی قربانی تزریق پرامپت میشوند. راهحل چیست؟
 اخبار
ابزار رایگان آنتروپیک برای شناسایی حفرههای امنیتی پروژههای متنباز
آنتروپیک با معرفی OSS Scanner، ابزاری رایگان برای شناسایی و رفع آسیبپذیریهای پروژههای متنباز ارائه کرد؛ راهکاری ساده برای توسعهدهندگان.
 اخبار
اسکن امنیتی رایگان آنتروپیک؛ هوش مصنوعی در خدمت منبعباز یا تهدیدی تازه؟
آنتروپیک با معرفی سرویس رایگان OSS Scanner میخواهد حفرههای امنیتی نرمافزارهای منبعباز را با هوش مصنوعی شناسایی کند؛ اما نبود ناظر انسانی نگرانیهایی ایجاد میکند.
 اخبار
رونمایی از سرویس OSS Scanner؛ اسکن امنیتی رایگان هوش مصنوعی برای متنباز
Anthropic با راهاندازی سرویس رایگان OSS Scanner به پروژههای متنباز کمک میکند تا آسیبپذیریهای امنیتی را زودتر شناسایی کنند. این اسکنها توسط قویترین مدلهای هوش مصنوعی انجام میشود.
 اخبار
رونمایی گوگل از قدرتمندترین مدل هوش مصنوعی خود؛ Gemini 4 Argon
گوگل از جدیدترین مدل هوش مصنوعی خود با نام Gemini 4 Argon رونمایی کرد که برای کدنویسی، تحقیق و بهویژه امنیت سایبری طراحی شده است.
 اخبار
هوش مصنوعی و کشف سریع آسیبپذیری؛ چهار گروه هکری با یک جعبهابزار مشترک
چهار گروه هکری از یک جعبهابزار مشترک برای نفوذ به کروم و ویندوز استفاده کردهاند؛ شکاف وصله و شتاب هوش مصنوعی در کشف آسیبپذیری، عوامل اصلی این پدیده است.
 اخبار
ایده جدید OpenAI: هوش مصنوعی به کمک امنیت متنباز میآید
OpenAI با طرح Patch the Planet به توسعهدهندگان متنباز کمک میکند تا آسیبپذیریها را با کمک هوش مصنوعی و بازبینی متخصصان شناسایی و رفع کنند.
 پژوهش
OpenAI با GPT‑5.5، دسترسی امن به شبکههای حساس را گسترش میدهد
OpenAI نسخه ۵.۵ و ۵.۵‑Cyber را معرفی کرده و با قابلیت Trusted Access، دفاعگران تأییدشده را در شناسایی آسیبپذیریها و محافظت از زیرساختهای حیاتی یاری میکند.
 مدلها
معرفی برنامه پاداش در ازای اشکال ایمنی OpenAI
OpenAI یک برنامه پاداش در ازای اشکال امنیتی راهاندازی میکند تا سوءاستفاده از هوش مصنوعی و خطرات ایمنی، از جمله آسیبپذیریهای عاملدار، تزریق سریع و استخراج
 اخبار
چرا Codex Security گزارش SAST را ارائه نمیدهد؟
بررسی عمیق اینکه چرا Codex Security به SAST سنتی متکی نیست و در عوض از استدلال محدودیت و اعتبارسنجی مبتنی بر هوش مصنوعی برای یافتن آسیبپذیریهای واقعی با مثب