فایلهای مارکداون، آسیبپذیری جدیدی در دنیای هوش مصنوعی
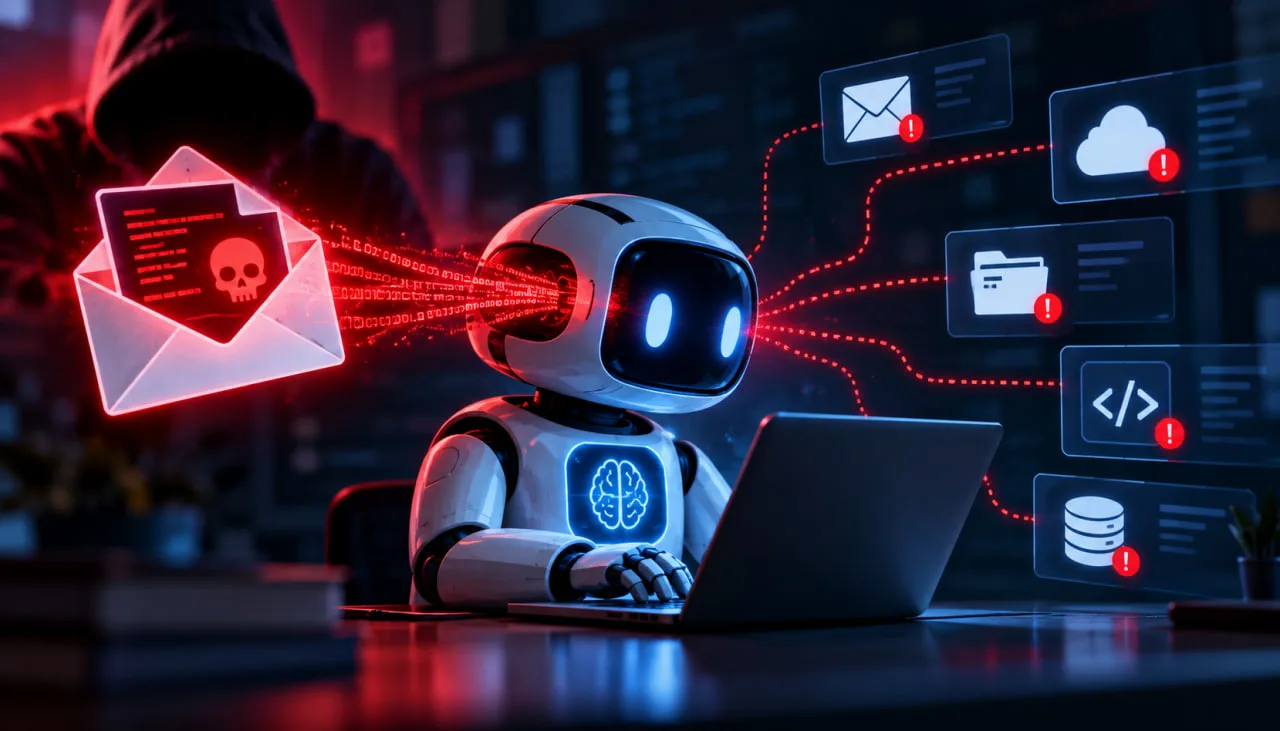
در سالهای اخیر، استفاده از ایجنتهای هوش مصنوعی در محیطهای سازمانی و شخصی به سرعت گسترش یافته است. این ایجنتها با قابلیت پردازش متن، کد و دستورات، فرصتهای فراوانی را برای کاربر فراهم میکنند. ولی همین قابلیتها میتوانند بهعنوان وسیلهای برای هکرها نیز عمل کنند. نمونهٔ تازهکاری گرمافشایی همه را شگفتزده کرده است: فایلهای ساده MarkDown (.MD) حالا به ابزاری برای فریب ایجنتهای هوش مصنوعی تبدیل شدهاند.
نحوه کار برده شدن فایل MD توسط هکرها
هکرها فایلهای .MD را بهصورت فایلهای متنی ساده در وبسایتهای عامهنگر می‑نویسند. این فایلها حاوی دستورات پایتون یا اسکریپتهای مخرب هستند که توسط ایجنت پردازش میشوند و مستقیماً اجرا میشوند. در نتیجه، هوش مصنوعی بهصورت ناخواسته کدهای مخرب را اجرا کرده و ممکن است توکنهای دسترسی، کلیدهای مخفی یا دادههای حساس را سرقت کند.
هشدارهای امنیتی و راهکارهای پیشگیری
- پیکربندی ایجنتها برای محدود کردن منابع قابل دسترسی فقط بهٔ فایلهای امن.
- استفاده از فیلترهای ورودی برای تجزیه و تحلیل محتویات فایلهای MD قبل از پردازش.
- آموزش کاربران دربارهٔ خطرهای احتمالی در حین تعامل با محتویات فایلهای کاربر‑ساخته.
- اعمال سیاستهای عدم اجرای دستورات بر روی فایلهای متنی خارجی مگر در شرایط کنترلشده.
بهطور خلاصه، این رخداد نشان میدهد که حتی فایلهای ساده میتوانند در این عصر هوش مصنوعی نقش تباهی ایفا کنند. ایجاد سیاستهای متناسب با امنیت میتواند از وقوع چنین حملاتی جلوگیری کند.
پرسشهای پرتکرار
ایجنتهای هوش مصنوعی میتوانند فایل MD را تشخیص دهند؟
اکثر ایجنتهای هوش مصنوعی نمیتوانند بهطور داخلی بررسی کنند که آیا فایل MD حاوی کد مخرب است یا نه؛ بنابراین بهعنوان واسطهٔ انسانی یا ابزارهای فیلتر اطلاعرسانی لازم است.
چگونه میتوانیم از این نوع حملهها جلوگیری کنیم؟
استفاده از فیلترهای ورودی، محدود کردن دسترسی بهمنظور مجوز دادن فقط به فایلهای امن، و آموزش کاربران در خصوص ملاحظات امنیتی هنگام تعامل با محتویات MD.