رویدادی غیرمنتظره و بحثبرانگیز در دایرهی مسئولیتپذیری شرکتهای بزرگ تکنولوژی رخ داد. دو کمدین اینترنتی اهل روسیه موفق شدند با جعل هویت یکی از مقامات ارشد اطلاعاتی اوکراین، به جلسهای امنیتی و حساس در OpenAI راه پیدا کنند. این دستبرد، نشاندهندهی خلأهای موجود در فرآیندهای احراز هویت و ارزیابهای امنیتی حتی در پیشتازان عرصه هوش مصنوعی است.
جزئیات جلسهی مخفیانه و هدفگیریهای محرمانه
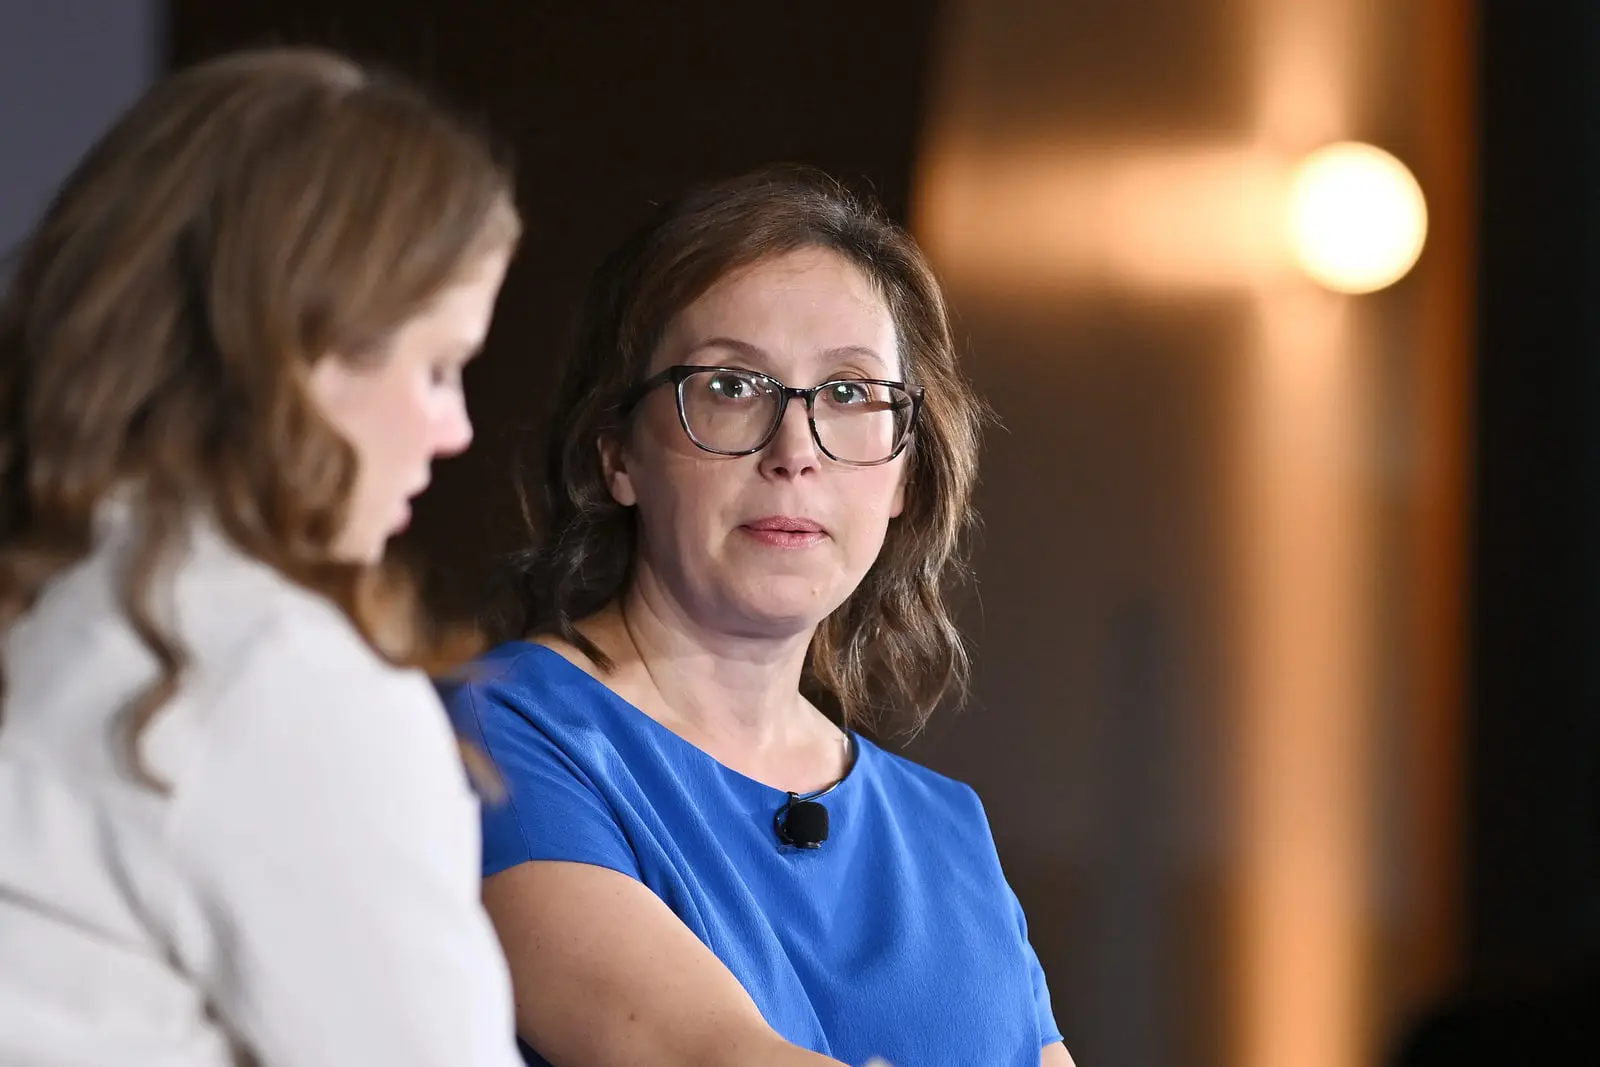
بر اساس گزارشهای منتشر شده، تماس تصویری ۱۷ دقیقهای بین عوامل فریبدهنده و مدیران اوپنایآی انجام شد. در این مدت، پرسشهایی پیرامون ظرفیتهای تهاجمی هوش مصنوعی و امکان تجهیز نظامی کشورها مطرح گردید. نکتهی جالب توجه آن است که فریبخوردگان شامل ساشا بیکر، کارولین زیر و بن کرامپتون بودند؛ افرادی که سابقهی بلندپایگی در وزارت دفاع آمریکا، اتحادیهی اروپا و سازمان ملل را در رزومه دارند.
چالشهای امنیتی در عصر هوش مصنوعی
انتشار ویدیوی این مکالمه در پلتفرم رامبل، موجی از واکنشها را در پی داشت. این رویداد صرفاً یک بازی زهاری نیست، بلکه هشدار جدیای برای تمام سازمانهایی است که با دادههای حساس و استراتژیک سروکار دارند. اعتماد به صدا و تصویر در جلسات از راه دور بدون پروتکلهای چندمرحلهای احراز هویت، میتواند فاجعهبار باشد.
پیامدهای سیاسی و تأثیر بر اعتبار شرکت
اوپنایآی اکنون با چالشهای جدیای در مجالس نظمدهی هوش مصنوعی روبرو است. این فریبِ بزرگ میتواند زیرساخت اعتماد عمومی را نسبت به مسئولیتپذیری اخلاقی و امنیتی این شرکت تضعیف کند.analystها معتقدند که این حادثه، نیازمند بازنگری فوری در پروتکلهای ارتباطی با مقامات دولتی و نظامی در سراسر جهان است.
- جعل هویت مقامات خارجی یکی از روشهای رایج نفوذ به شرکتهای فناوری است.
- معدلهی امنیت در جلسات ویدئویی نیازمند تکنولوژیهای شناسایی پیشرفته است.
- واکنشهای دیپلماتیک بهموقع میتواند از بدتر شدن پیامدهای امنیتی جلوگیری کند.
پرسشهای پرتکرار
چگونه کمدینهای روسی موفق به فریب مدیران اوپنایآی شدند؟
آنها با جعل هویت رؤسای سازمان اطلاعات خارجی اوکراین و ارائهی مدارک جعلی در محیط ویدئوکنفرانس، اعتماد مدیران را جلب کردند.
آیا اطلاعات محرمانهای نشت پیدا کرد؟
طبق گزارشها، صحبتها بیشتر در سطح پرسشوپاسخ عمومی درباره قابلیتهای هوش مصنوعی نظامی بوده و جزئیات فنی یا رمزها فاش نشده است.